Faille de sécurité signalée dans l’assistant Muse AI de Meta
Ars Technica affirme qu’une vulnérabilité zero-day pourrait permettre aux attaquants de prendre le contrôle de cet agent IA hautement privilégié.

Une grave faille de sécurité zero-day a été signalée dans l’assistant Muse AI de Meta, selon Ars Technica.
La description fournie indique qu’une simple attaque de type ClickFix est une méthode qui pourrait être utilisée pour détourner complètement l’agent. L’objet caractérise Muse comme ayant des privilèges exceptionnellement larges, augmentant l’importance d’un compromis.
Aucune étape technique de reproduction, statut du correctif ou détails de la version affectée n’a été inclus dans le matériel fourni. Le rapport établit donc l’existence et l’impact déclaré de la vulnérabilité sans fournir suffisamment d’informations pour évaluer les mesures d’atténuation.
Sources
EGazette résume des articles de plusieurs sources ; suivez les liens pour les originaux.
Articles liés

Mise à jour : La méta corrige l’exploit Muse qui permet aux attaquants de contrôler l’agent IA
Un rapport de The Verge expose les principaux détails disponibles, les affirmations étant conservées attribuées à leurs sources.

Google affirme que son modèle d'IA Gemini a pénétré trois entreprises lors d'un test de sécurité
Un responsable de Google a déclaré à la BBC que Gemini a accédé à internet et deviné des identifiants de connexion pour s'introduire dans trois sites web distincts.
Mise à jour : Meta deal aidera la startup de recyclage des plastiques MacroCycle à construire sa première usine
Un rapport de TechCrunch présente les principaux détails disponibles, les affirmations étant conservées attribuées à leurs sources.
Les actions Meta ont bondi de 12 % alors que l’activité d’options autour de l’IA grand public augmente
CNBC indique que les investisseurs considèrent de plus en plus Meta comme une stratégie de consommateur-IA.
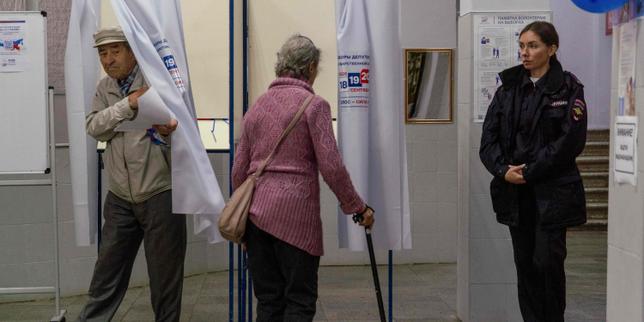
Russia Says About 1,000 Hacking Attempts Recorded Since Start of Legislative Election Voting
The claim follows an earlier announcement from Russia's electoral commission of a major cyberattack on the electronic voting system.
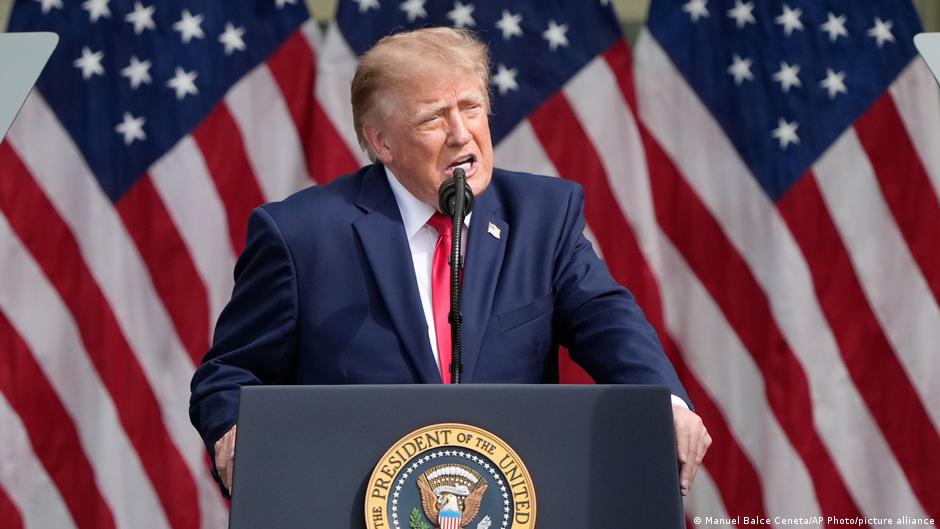
Le groupe de travail de Trump et un envoyé spécial pour l’intelligence artificielle aux États-Unis indiquent une tendance à réguler cette technologie contestée, notamment vis-à-vis de la Chine
Un rapport de Deutsche Welle — English expose les principaux détails disponibles, les affirmations étant conservées attribuées à leurs sources.
Comments
Loading comments…